Перед початком
Складіть перелік адміністраторів, тем, плагінів та інтеграцій. Типова резервна копія WordPress потребує файлів і бази; тримайте її незалежно від єдиного робочого сервера.
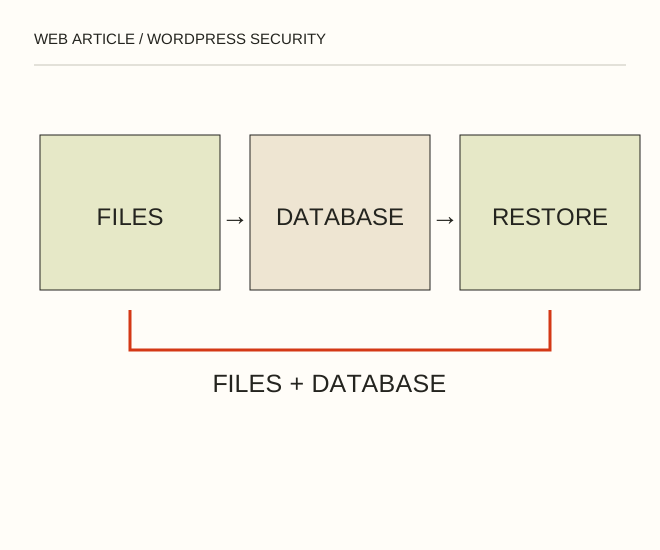
Текстове пояснення схеми
Файли + база → Мінімальні права → Перевірене відновлення. Редактору статей зазвичай не потрібні права адміністратора. Якщо копія лежить лише в каталозі сайту, злам сервера може зачепити і робочу версію, і резерв.
Як зробити
- Перевірте відновлення в ізольованій копії. Оновлюйте ядро, теми й плагіни з перевірених офіційних джерел після резервування; важливі зміни спершу випробовуйте поза production.
- Надавайте мінімально потрібні права. Використовуйте унікальні паролі та доступний багатофакторний захист. Прибирайте зайві облікові записи й компоненти після перевірки залежностей.
- Перевірте HTTPS, доступ до конфігурації та копій, журнали входу й відкликання прав. Запишіть, хто реагує, де резерви та як зупинити подальші зміни.
Розгляньмо приклад
Редактору статей зазвичай не потрібні права адміністратора. Якщо копія лежить лише в каталозі сайту, злам сервера може зачепити і робочу версію, і резерв.
Перевірте результат
Відновлення справді виконувалося, права актуальні, оновлення не відкладені назавжди. wp-config.php, дампи й ключі не доступні публічно.
Де легко помилитися
Порада для WordPress 2.8 не підтверджує безпеки сучасної версії. Не змінюйте системних файлів за старим переліком без перевірки призначення.
Джерела й продовження
- WordPress — Hardening
- Как защитить блог WordPress от взлома — 2009-09-23 (RU)
Схема й приклади: редакція Web Article. Схема пояснює принцип і не є знімком інтерфейсу або результатом випробування програми.