Перед началом
Составьте список администраторов, плагинов, тем и интеграций. Резервная копия обычного WordPress включает файлы и базу данных; храните её отдельно от единственного рабочего сервера.
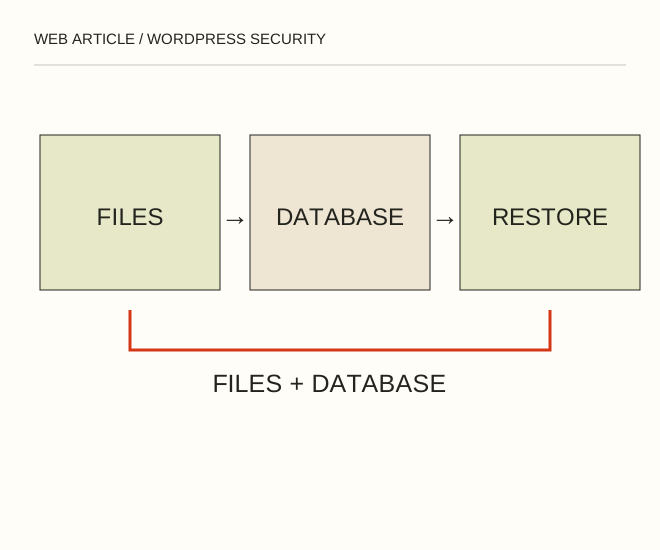
Текстовое объяснение схемы
Файлы + база → Минимальные права → Проверенное восстановление. Если редактору нужно писать статьи, права администратора ему обычно не нужны. Если копия хранится только в каталоге сайта, компрометация сервера может затронуть и рабочую версию, и резерв.
Как сделать
- Проверьте восстановление в изолированной копии. Обновляйте ядро, темы и плагины из проверенных официальных источников после резервирования; важные изменения сначала испытывайте вне production.
- Оставьте каждому пользователю минимально необходимые права. Используйте уникальные пароли и доступную многофакторную защиту. Уберите неиспользуемые учётные записи и компоненты после проверки зависимостей.
- Проверьте HTTPS, доступ к конфигурации и резервным файлам, журналы входа и порядок отзыва доступа. Подготовьте короткую процедуру: кто реагирует, где копии и как остановить дальнейшее изменение сайта.
Разберём пример
Если редактору нужно писать статьи, права администратора ему обычно не нужны. Если копия хранится только в каталоге сайта, компрометация сервера может затронуть и рабочую версию, и резерв.
Проверьте результат
Восстановление действительно выполнялось; права актуальны; обновления не оставлены на неопределённый срок. Публично не раскрываются wp-config.php, дампы и ключи.
Где легко ошибиться
Совет из инструкции для WordPress 2.8 не подтверждает безопасность современной установки. Не меняйте системные файлы по старому списку без проверки назначения.
Источники и продолжение
- WordPress — Hardening
- Как защитить блог WordPress от взлома — 2009-09-23 (RU)
Схема и примеры: редакция Web Article. Схема объясняет принцип и не является снимком интерфейса или результатом испытания программы.